CloudWatch Metric Filter
CloudWatch Metric Filter
ℹ️ Information: CloudWatch Metric Filters cho phép bạn trích xuất dữ liệu có giá trị từ logs và chuyển đổi chúng thành các metrics có thể đo lường được, giúp bạn theo dõi và cảnh báo về các sự kiện quan trọng trong hệ thống.
-
Quay lại màn hình chính của CloudWatch
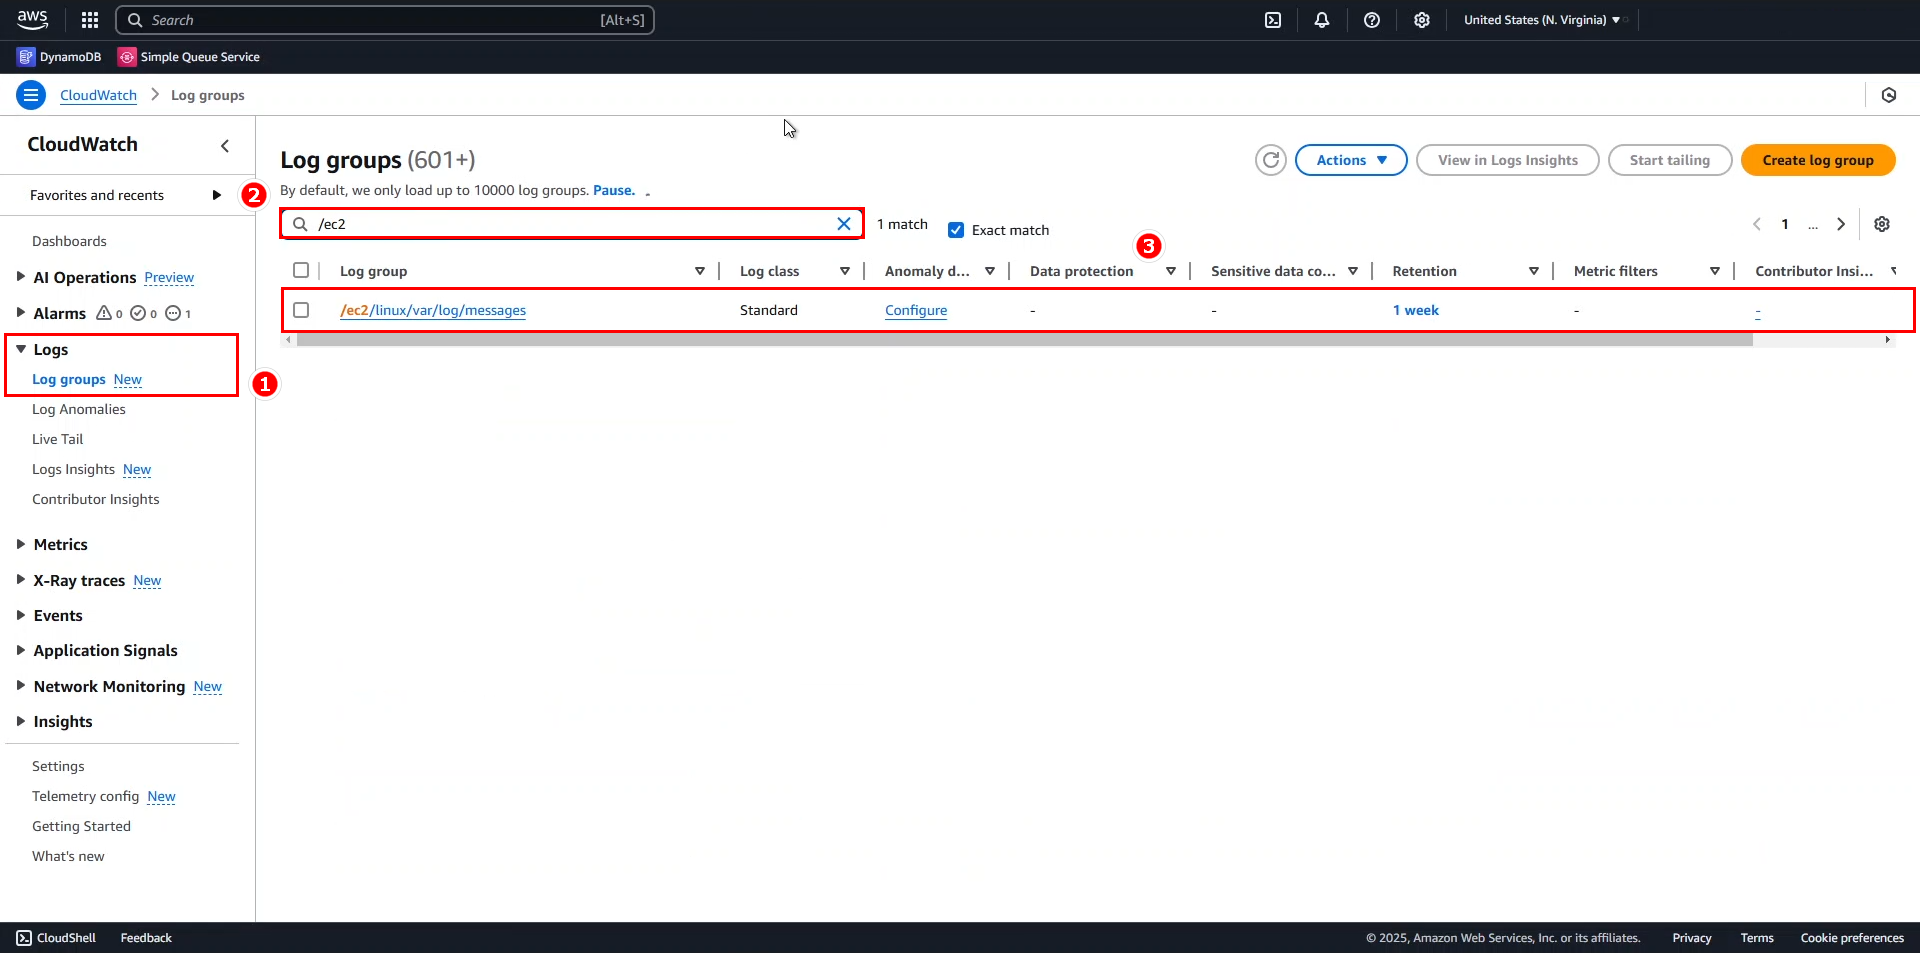
- Chọn Log groups từ menu bên trái
- Tìm kiếm
/ec2trong thanh tìm kiếm - Chọn /ec2/linux/var/log/messages
-
Trong giao diện của /ec2/linux/var/log/messages
- Mở rộng menu Actions
- Chọn Create metric filter

-
Trong phần Define Pattern, cấu hình các thông tin sau:
- Filter pattern: mở rộng dropdown và chọn ERROR
- Test pattern: mở rộng và chọn một instance (nên chọn instance mà chúng ta đã tạo processes ở các bước trước)
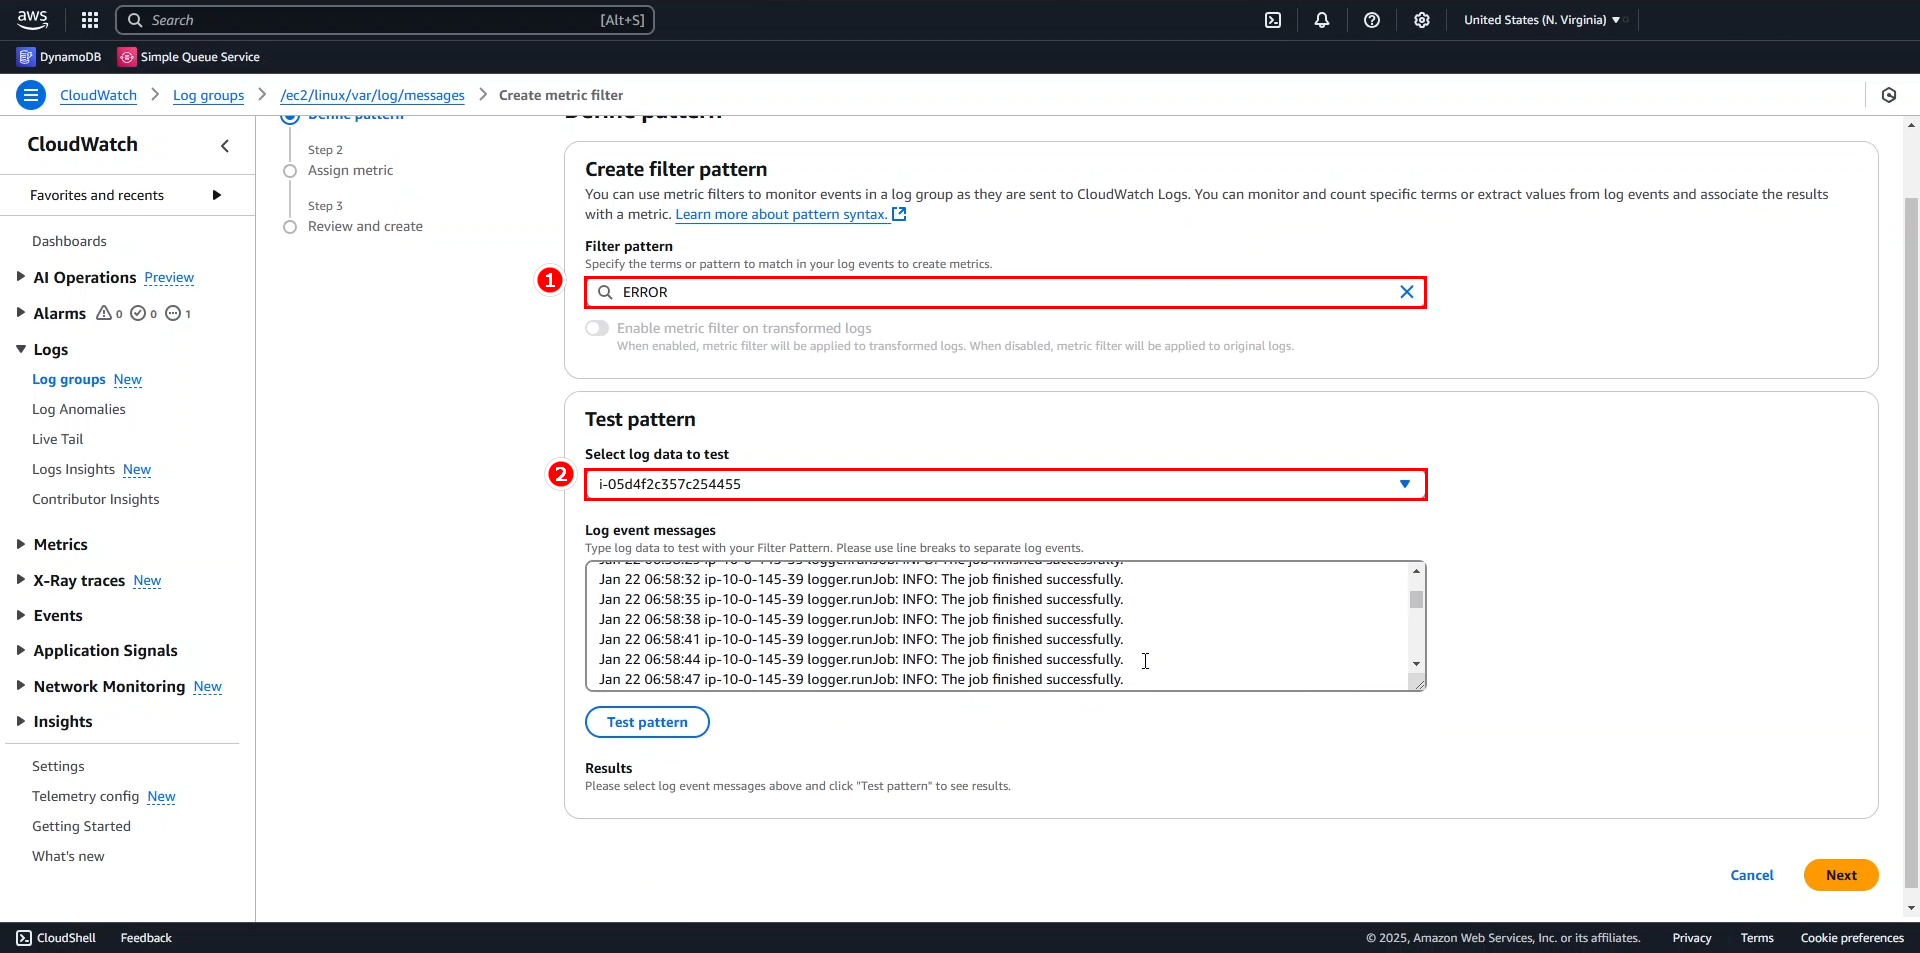
💡 Pro Tip: Việc kiểm thử pattern trước khi tạo metric filter giúp bạn xác nhận rằng filter sẽ bắt đúng các sự kiện mong muốn, tránh tình trạng thiếu dữ liệu hoặc dữ liệu không chính xác.
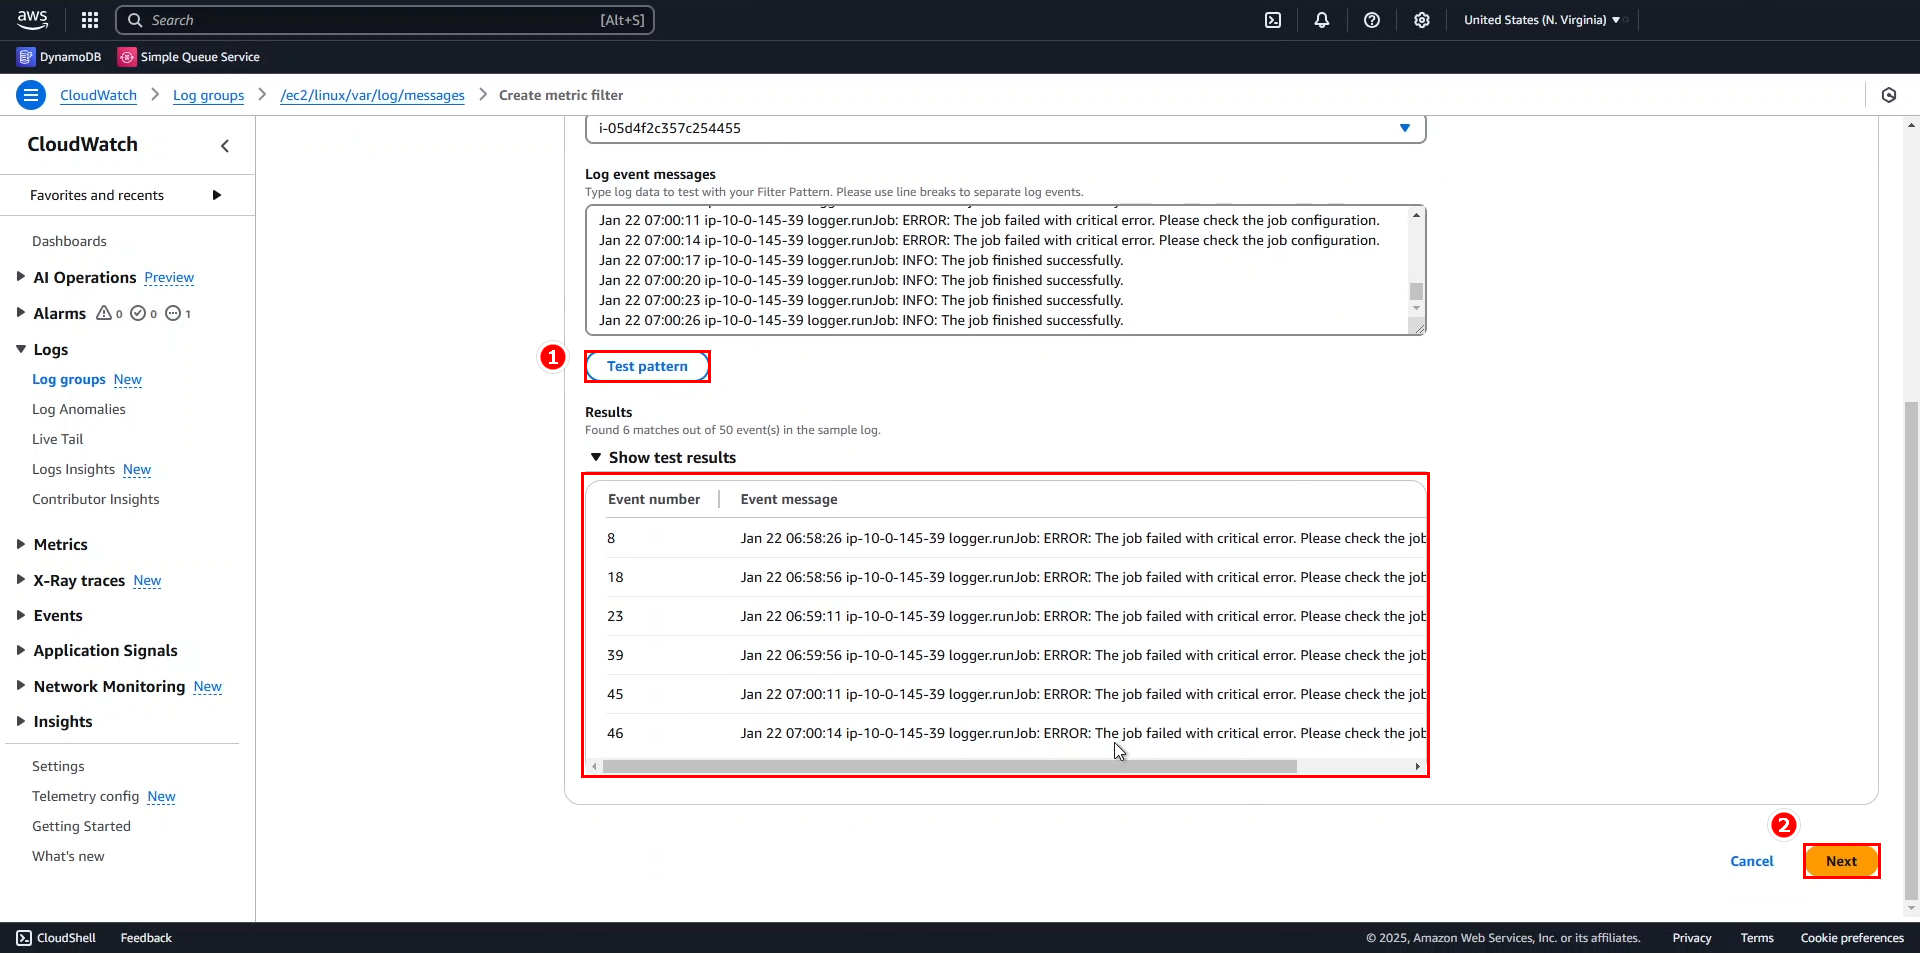
- Nhấn Test pattern để kiểm tra xem filter hoạt động chính xác không
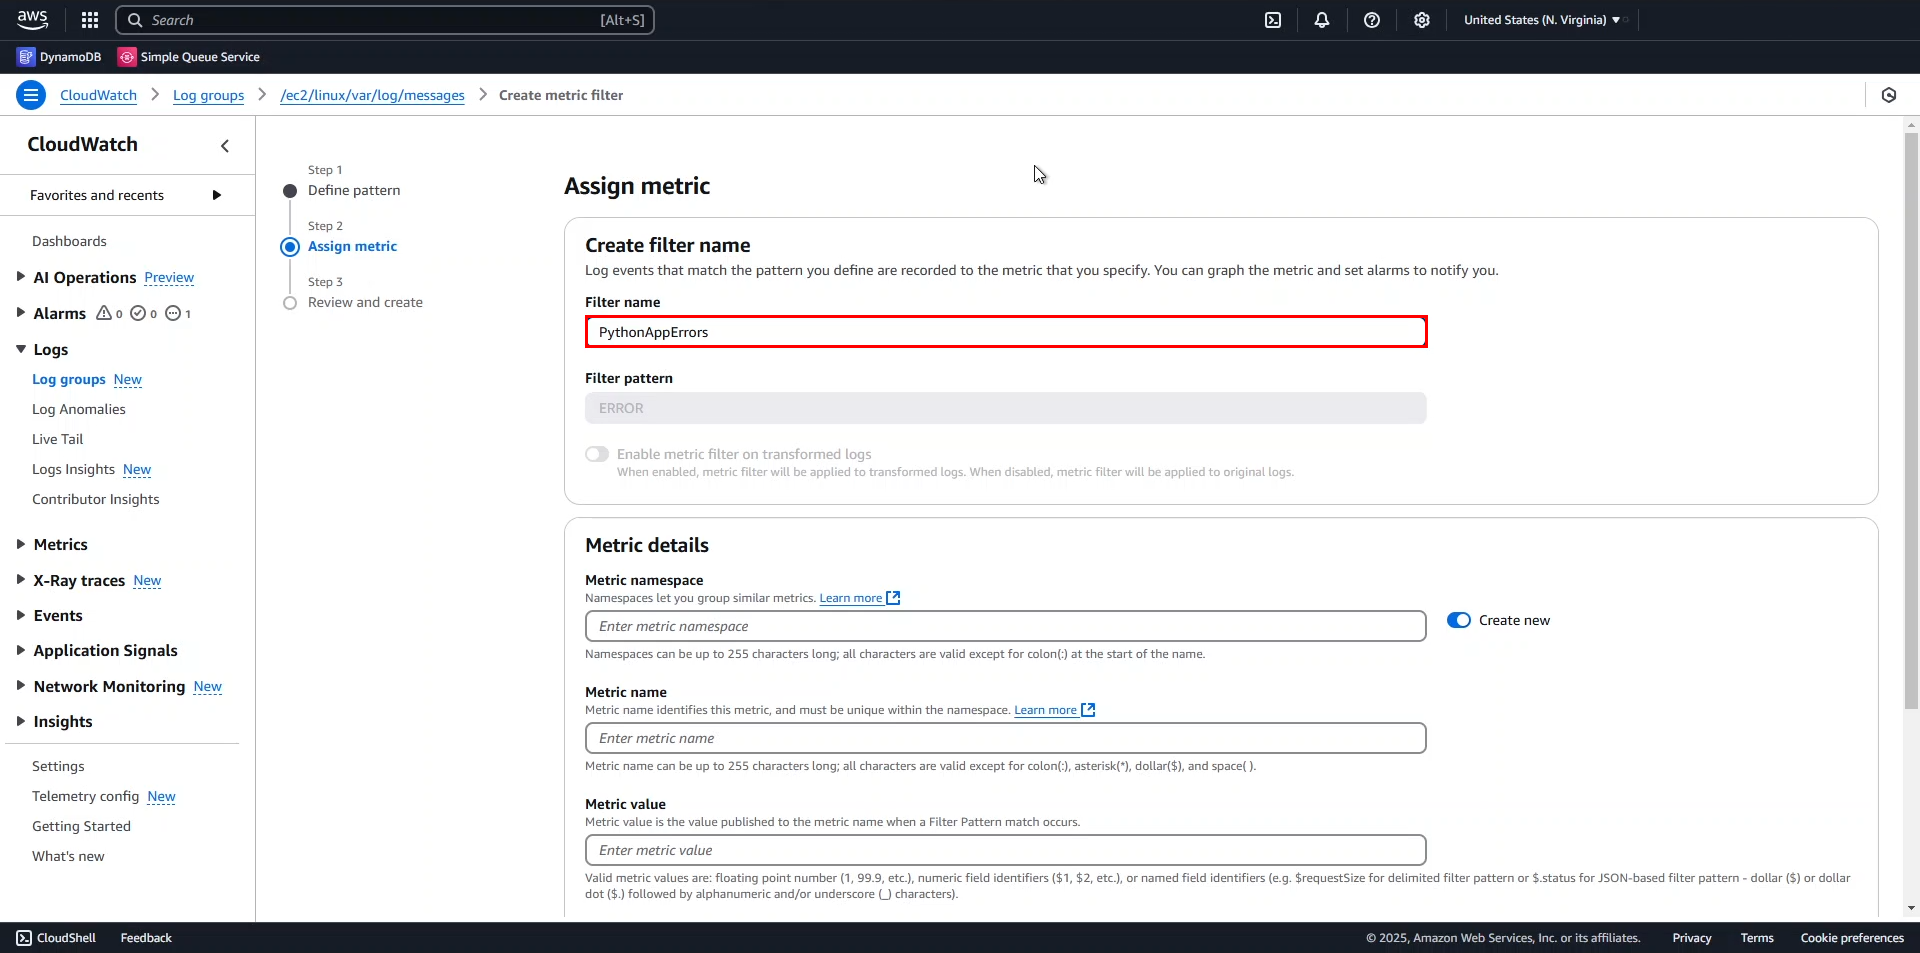
- Trong phần Create filter name của Assign metric, nhập
PythonAppErrors
-
Trong phần Metric details, cấu hình các thông tin sau:
- Metric namespace:
ec2-logs - Metric name:
/var/log/messages - ERROR - Metric value: 1
- Default value: 0
- Unit: mở rộng dropdown và chọn Count
- Nhấn Next
- Metric namespace:
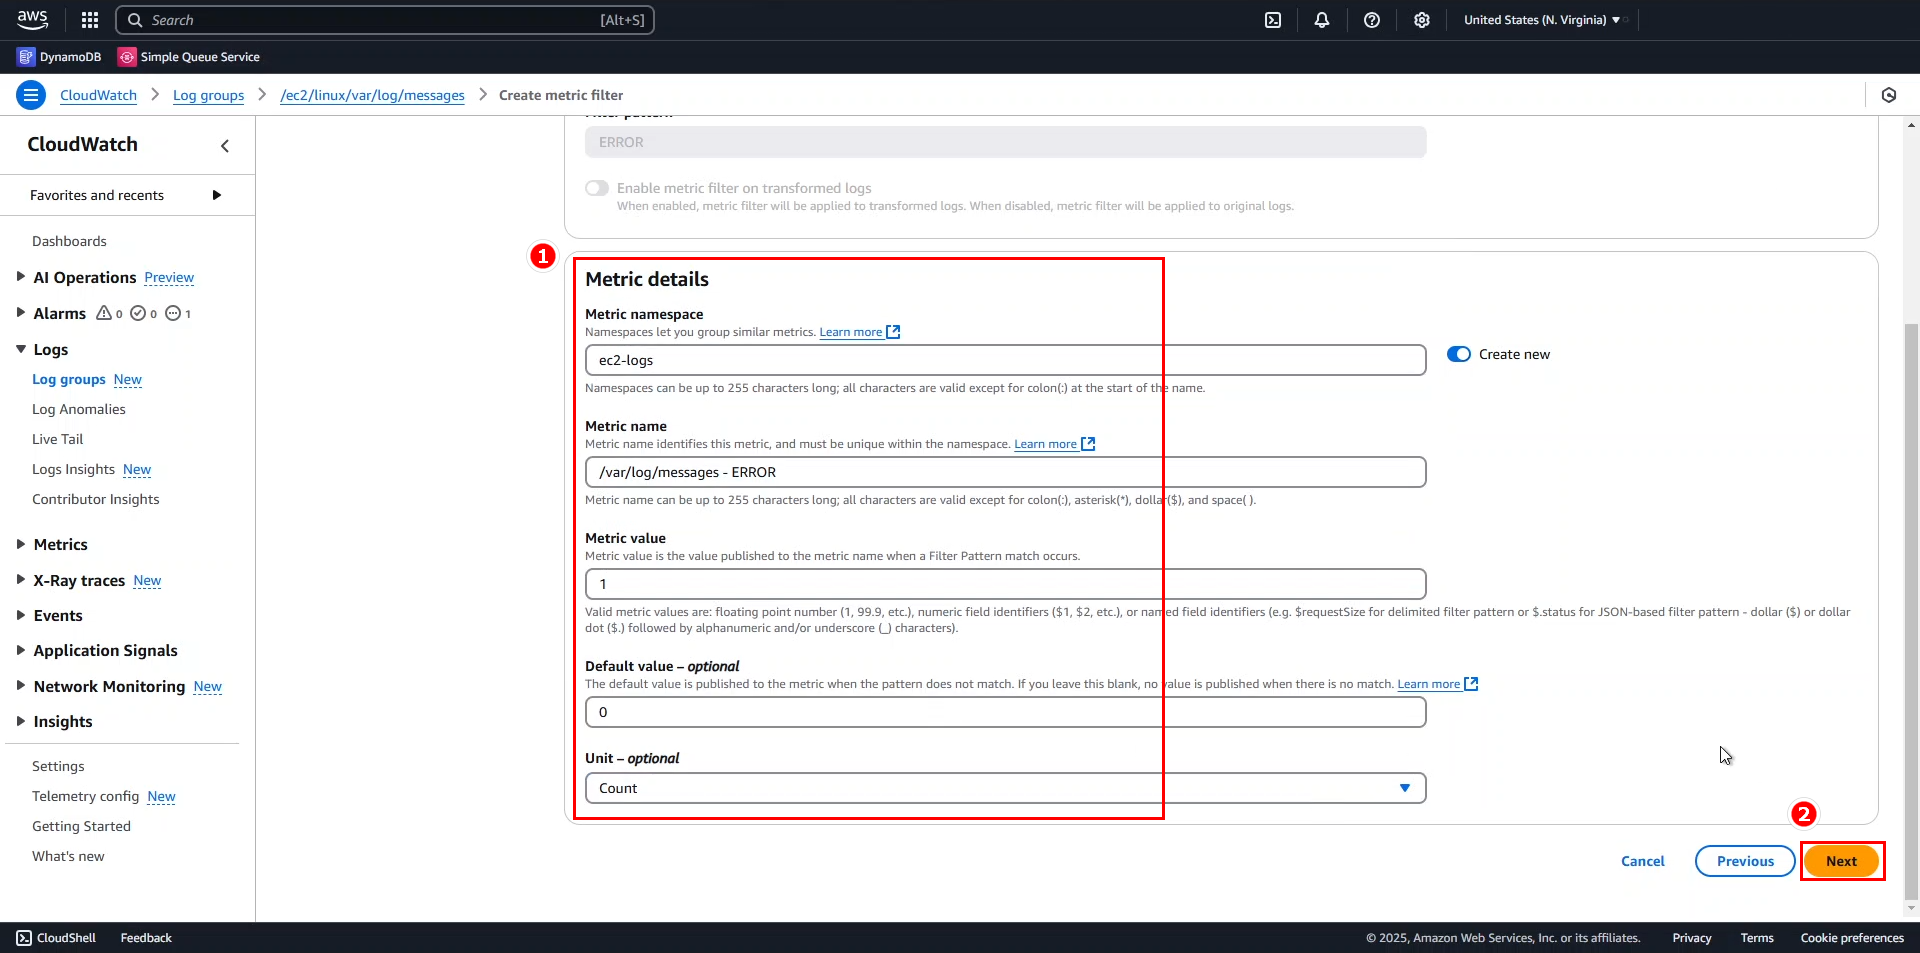
⚠️ Warning: Việc đặt namespace và tên metric phù hợp rất quan trọng để dễ dàng tìm kiếm và phân loại metrics trong môi trường có nhiều ứng dụng. Hãy sử dụng quy ước đặt tên nhất quán trong toàn bộ hệ thống của bạn.
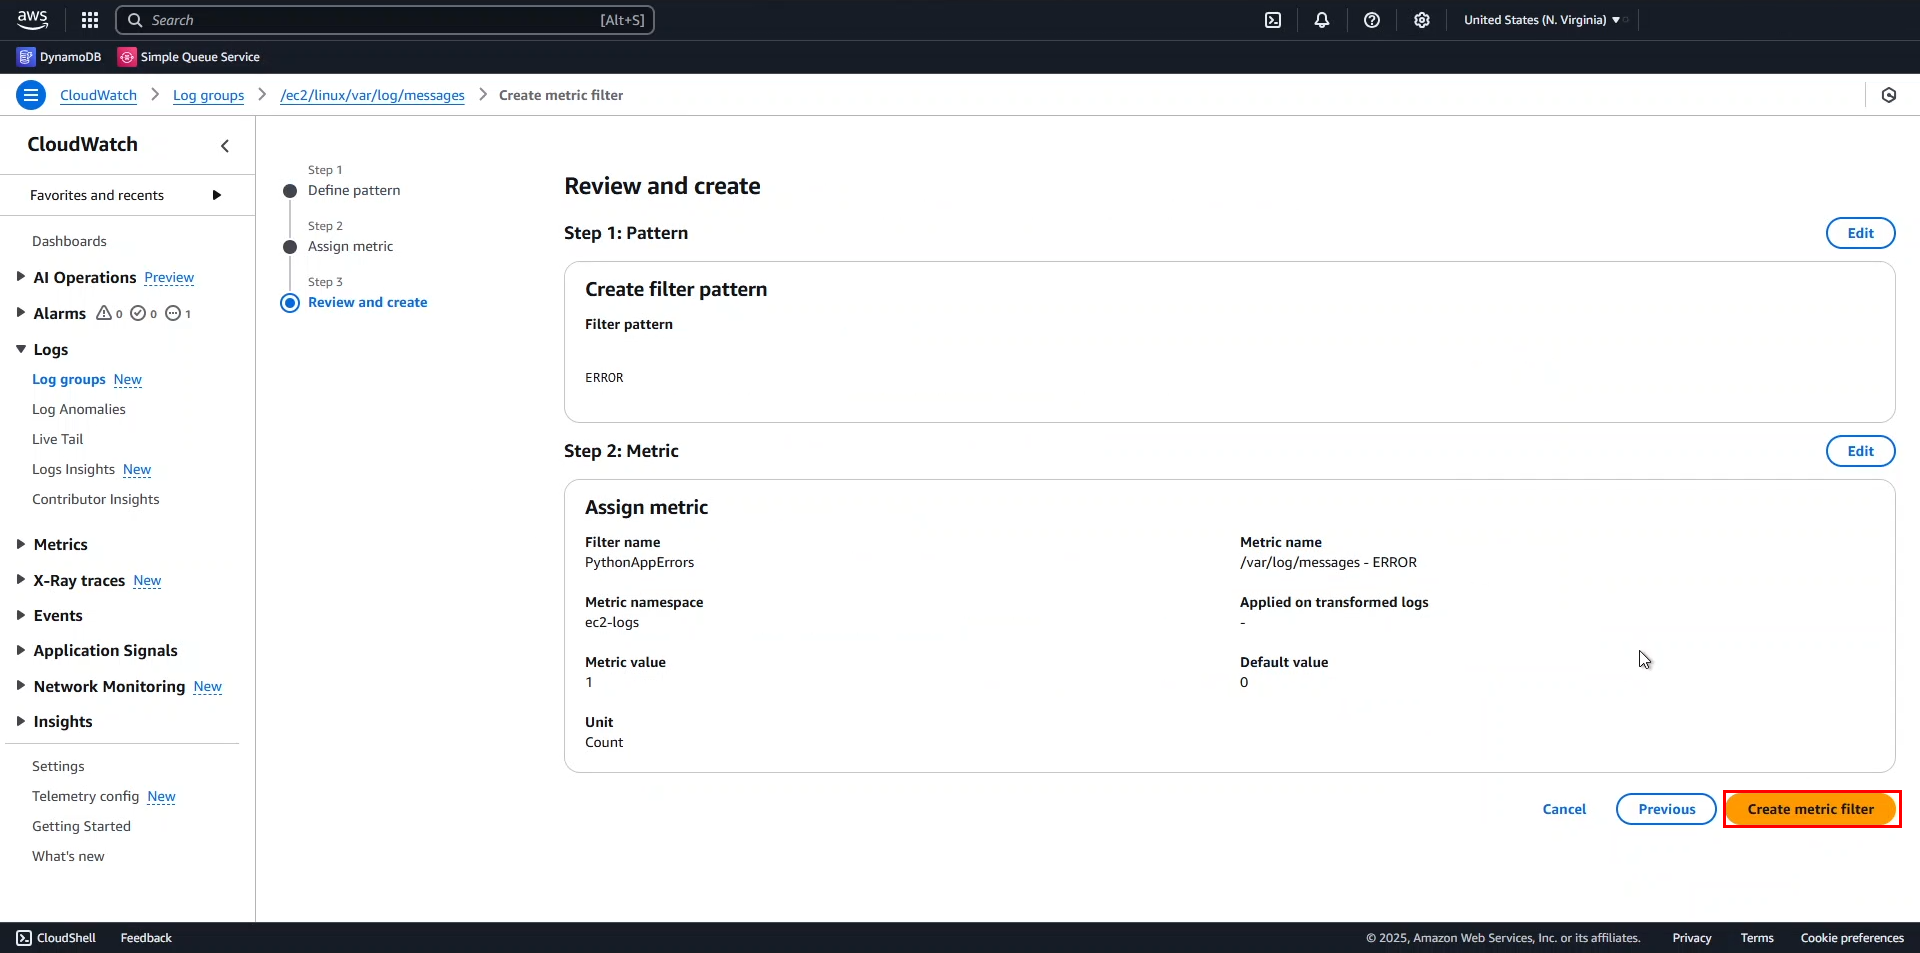
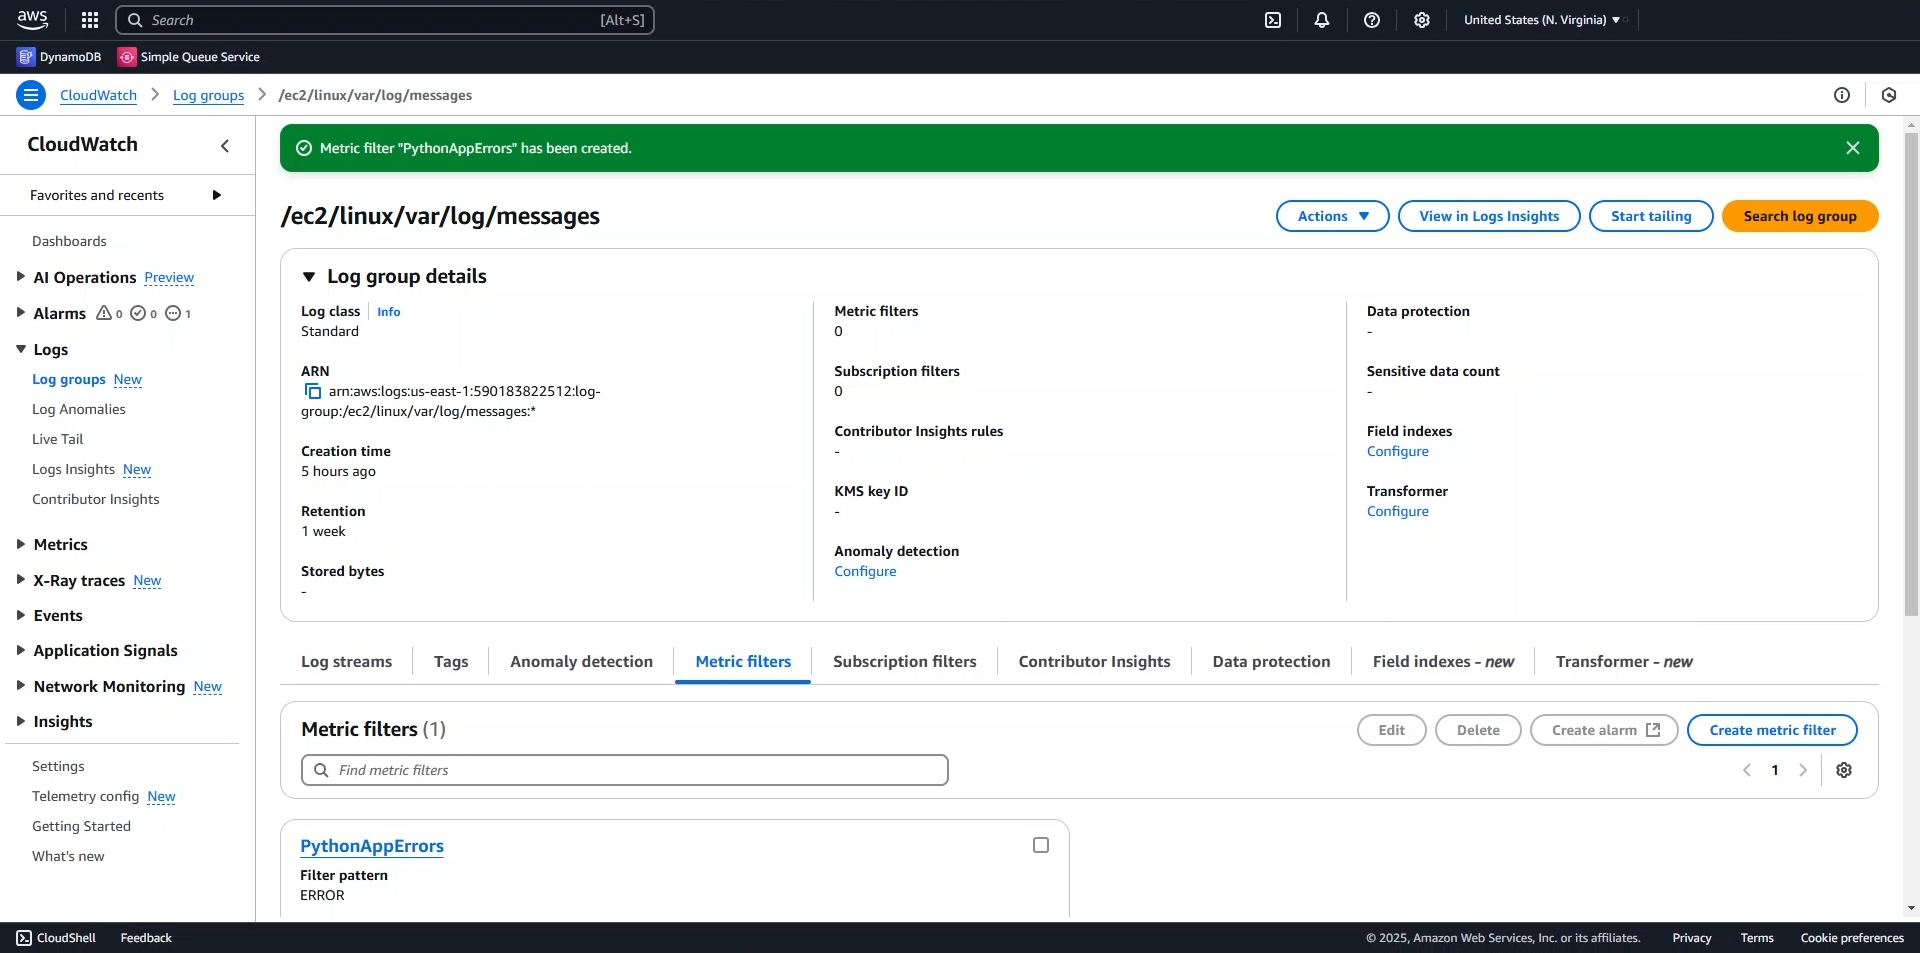
- Xem lại cấu hình và nhấn Create metric filter
-
Trở lại Metrics > All metrics
- Tìm kiếm với từ khóa
/var/log/messagesvàERROR - Chọn ec2-logs > Metrics with no dimensions
- Tìm kiếm với từ khóa
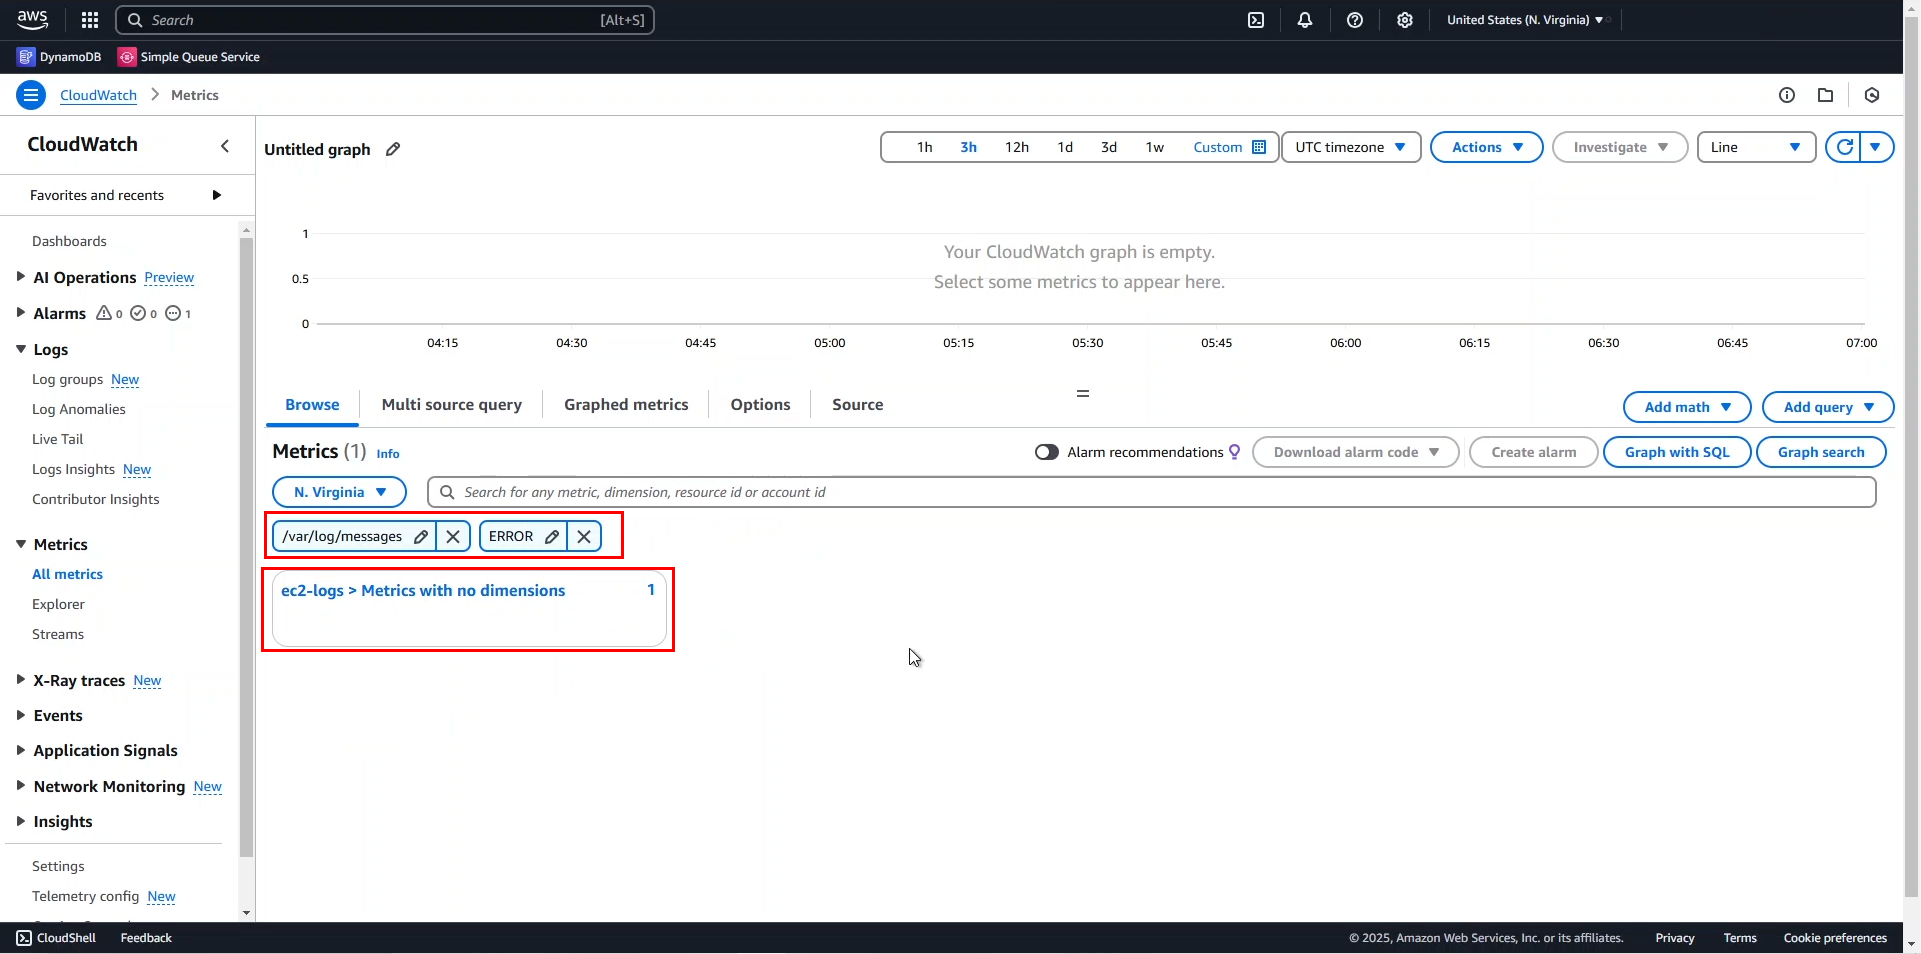

ℹ️ Information: Bây giờ chúng ta đã có một metric được tạo từ các log ERROR trong ứng dụng Python. Metric này có thể được sử dụng để tạo biểu đồ, dashboards, và cảnh báo khi số lượng lỗi vượt quá ngưỡng cho phép.
💡 Pro Tip: Bạn có thể tạo nhiều metric filters khác nhau cho cùng một log group để theo dõi các loại sự kiện khác nhau, như WARNING, INFO, hoặc các mẫu tùy chỉnh phù hợp với ứng dụng của bạn.
🔒 Security Note: Metric filters là công cụ quan trọng để phát hiện các vấn đề bảo mật tiềm ẩn trong hệ thống của bạn. Hãy cân nhắc tạo các filters đặc biệt cho các sự kiện liên quan đến bảo mật như đăng nhập thất bại, thay đổi quyền, hoặc truy cập trái phép.
Trong bước tiếp theo, chúng ta sẽ thiết lập CloudWatch Alarm cho metric này để nhận thông báo khi có quá nhiều lỗi xảy ra trong ứng dụng.